Depuis l'entrée en vigueur de NIS2 en Belgique, de nombreuses entités publiques sont des entités « importantes » ou « essentielles », avec obligation d'enregistrement auprès du Centre pour la Cybersécurité Belgique, obligation de notification des incidents et évaluation de conformité obligatoire fondée sur CyberFundamentals. La question pratique pour une administration sans grande équipe informatique : comment démontrer lors d'un audit que l'accès, la journalisation, la sauvegarde et la protection des données sont en ordre ? Dans ce guide, An, responsable d'une petite administration, parcourt les endroits de Canvos où se trouvent ces mesures et d'où vient la preuve. Remarque : les écrans d'administration s'affichent actuellement en néerlandais ; les légendes traduisent chaque étape.
Pas à pasEn sept étapes
1. Le score de conformité comme point de départ 2. Contrôle d'accès : authentification à deux facteurs 3. Détection : le journal des connexions 4. Reprise : sauvegardes chiffrées 5. Rapportage : chaîne de preuve vers votre SIEM 6. Politique mobile 7. Conserver selon la loi sur les archives
Le score de conformité comme point de départ
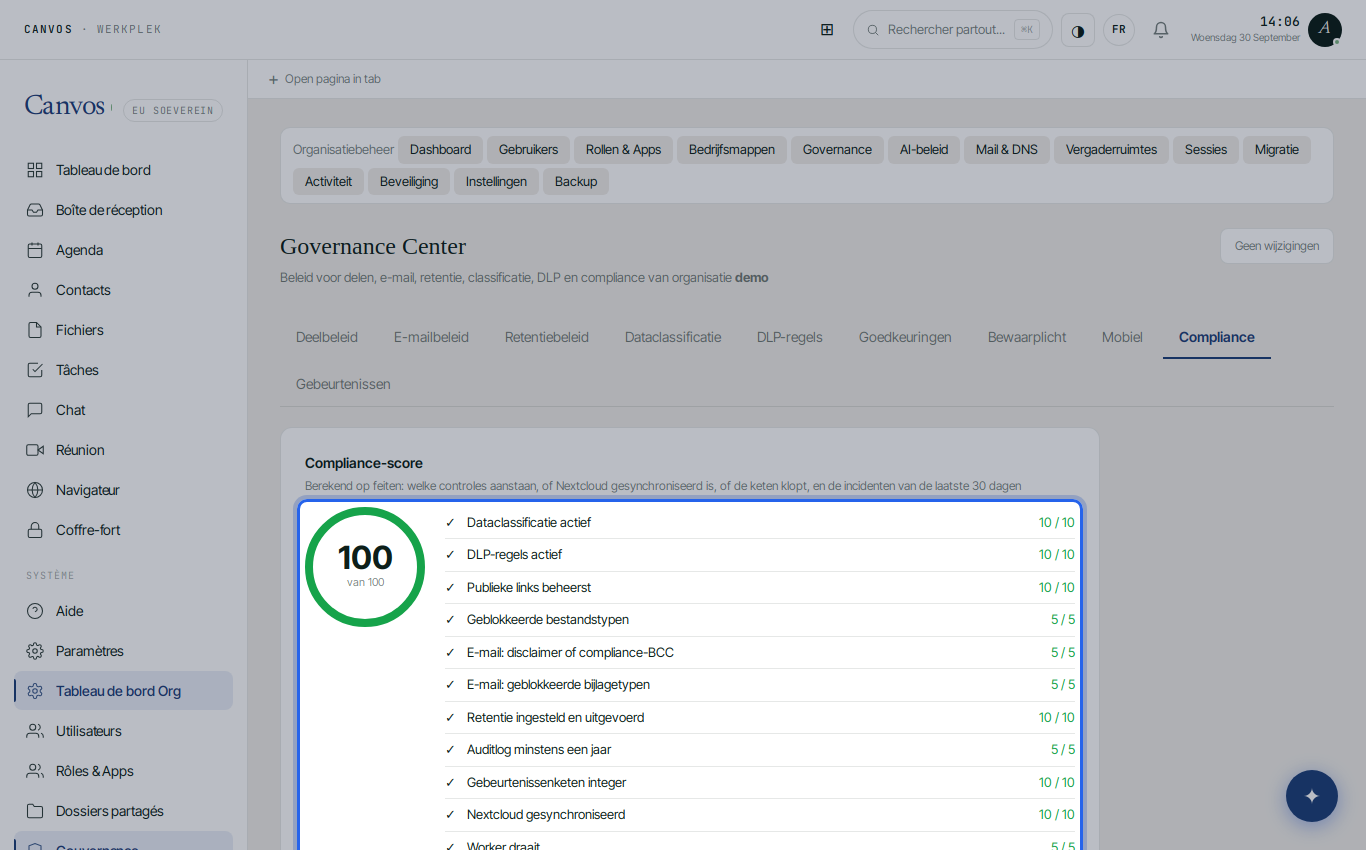
Ouvrez le Governance Center, onglet Compliance. Le score est calculé sur des faits, contrôle par contrôle : classification des données active, règles DLP, liens publics maîtrisés, types de fichiers bloqués, politique e-mail, rétention exécutée, journal d'audit d'au moins un an, chaîne intègre, synchronisation et worker sains, alertes configurées, protection d'écran mobile. Chaque contrôle indique ce qui manque. C'est votre mesure de référence interne pour CyFun.
Contrôle d'accès : authentification à deux facteurs
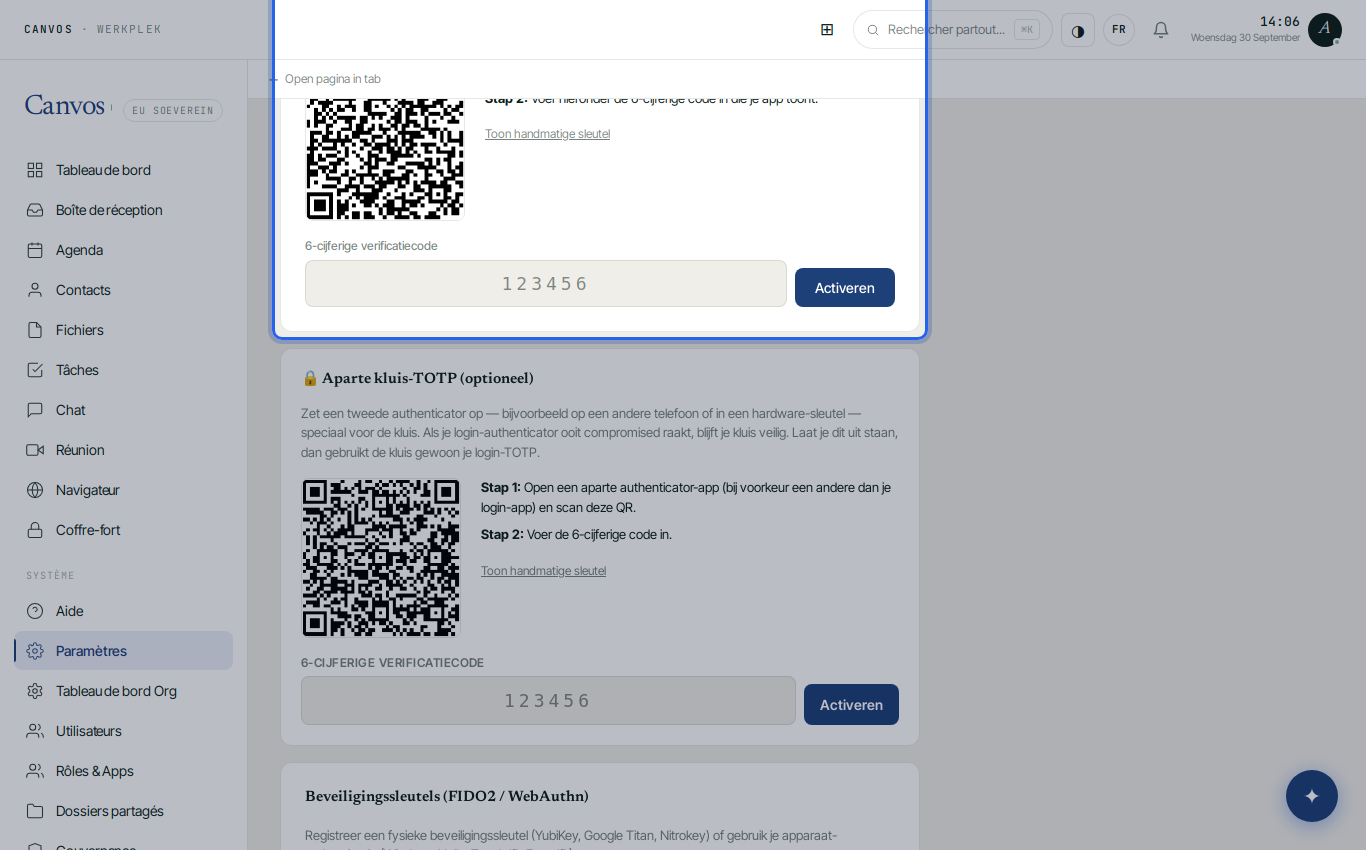
CyberFundamentals exige une authentification forte pour l'accès aux systèmes. Dans Canvos, chaque utilisateur active une application d'authentification ou une clé matérielle (FIDO2) sous Paramètres, onglet 2FA. Le secret reste sur votre propre serveur ; aucun service d'identité externe n'est nécessaire. Voir le guide sur l'authentification à deux facteurs pour les étapes.
Détection : le journal des connexions
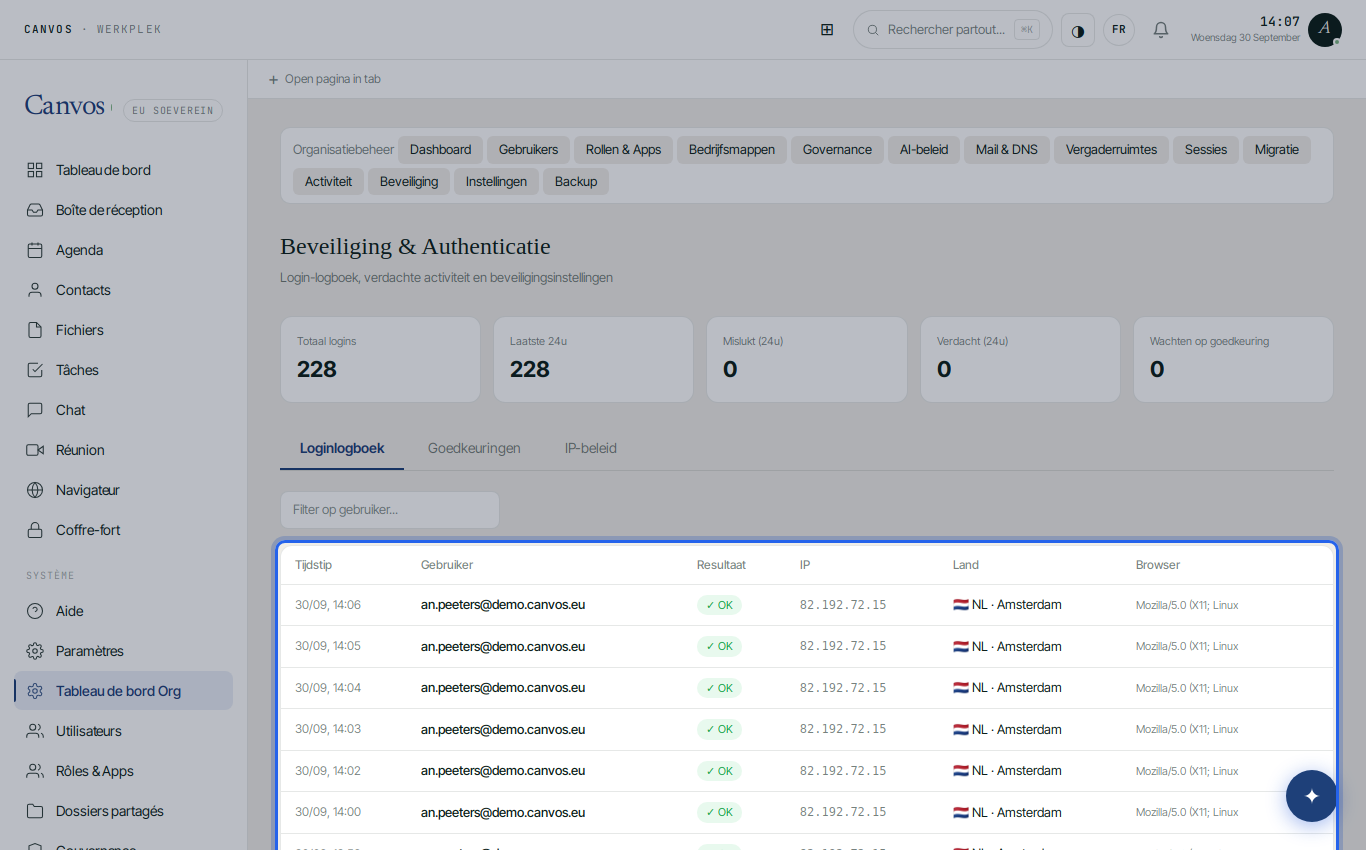
Sous Beveiliging (sécurité) figure chaque connexion avec utilisateur, adresse IP, pays, navigateur et résultat. Des échecs répétés entraînent un blocage temporaire ; une connexion depuis un pays inattendu est signalée comme suspecte et peut exiger une approbation. C'est la journalisation et la surveillance que NIS2 attend sous « gestion des incidents », sans outil séparé.
Reprise : sauvegardes chiffrées
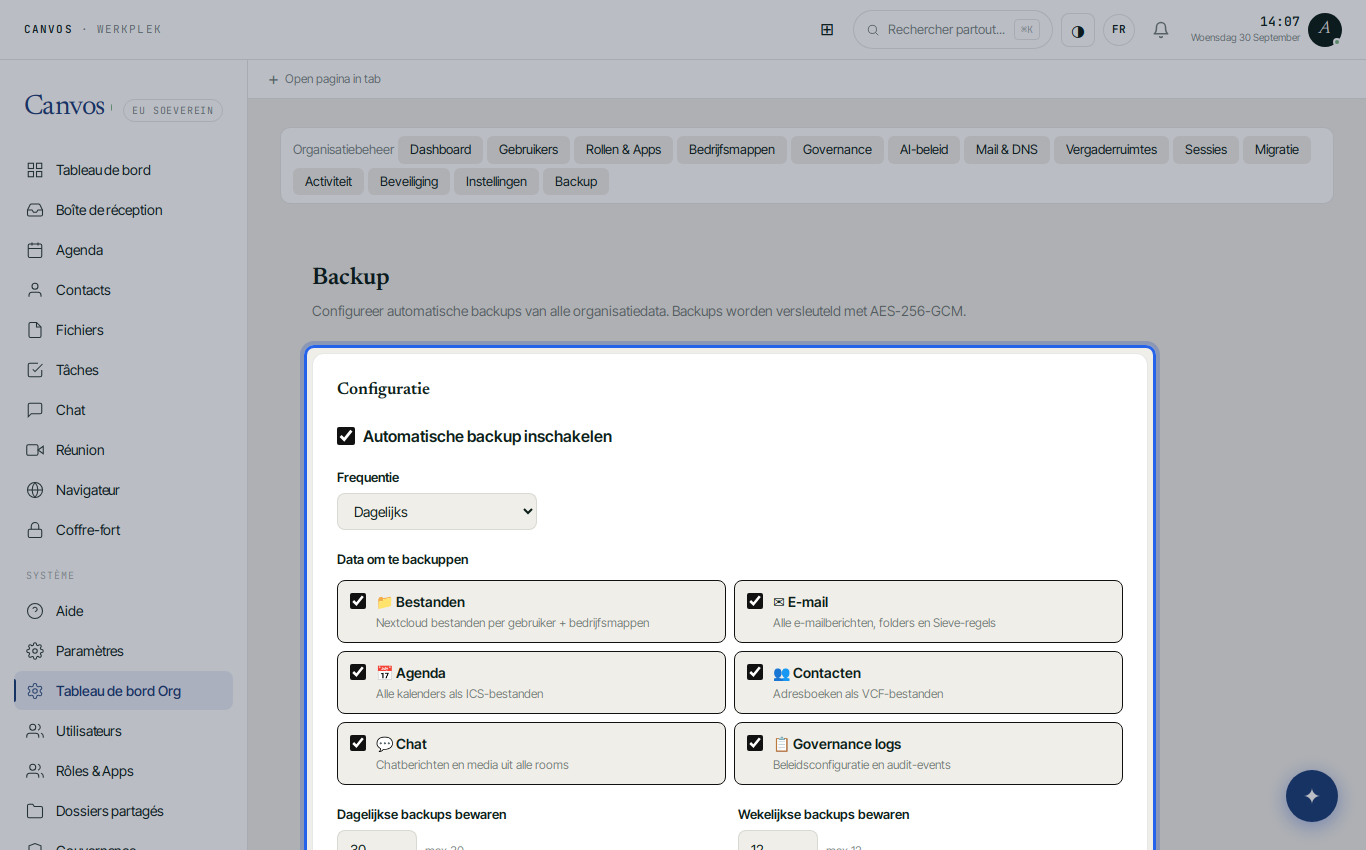
Sous Backup, vous activez des sauvegardes quotidiennes chiffrées en AES-256 des fichiers, e-mails, agendas, contacts, chat et journaux de gouvernance, avec conservation des copies quotidiennes et hebdomadaires. Vous seul connaissez la clé. Vous restaurez vous-même, sans fournisseur : c'est la continuité d'activité que le cadre exige, et que vous devez aussi pouvoir tester.
Rapportage : chaîne de preuve vers votre SIEM
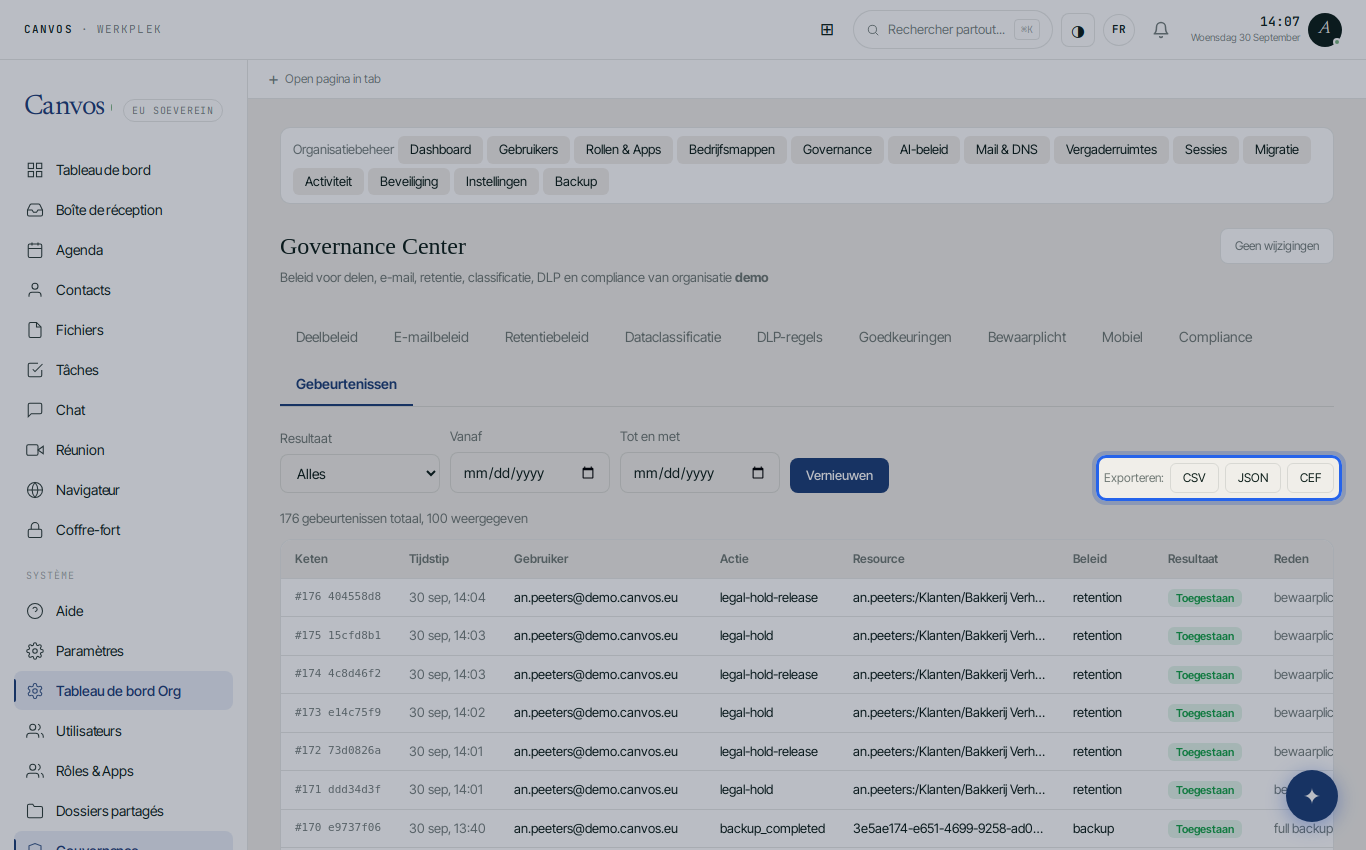
Sous Gebeurtenissen (événements) figure chaque action de politique, chaînée par hachage et ancrée chaque jour. Exportez en CEF pour votre SIEM ou celui de votre intercommunale, ou en CSV et JSON pour l'auditeur ou le CCB. Lors d'un incident, vous reconstituez en minutes qui a fait quoi, ce que NIS2 attend dans les 24 heures pour l'alerte précoce et dans les 72 heures pour la notification.
Politique mobile
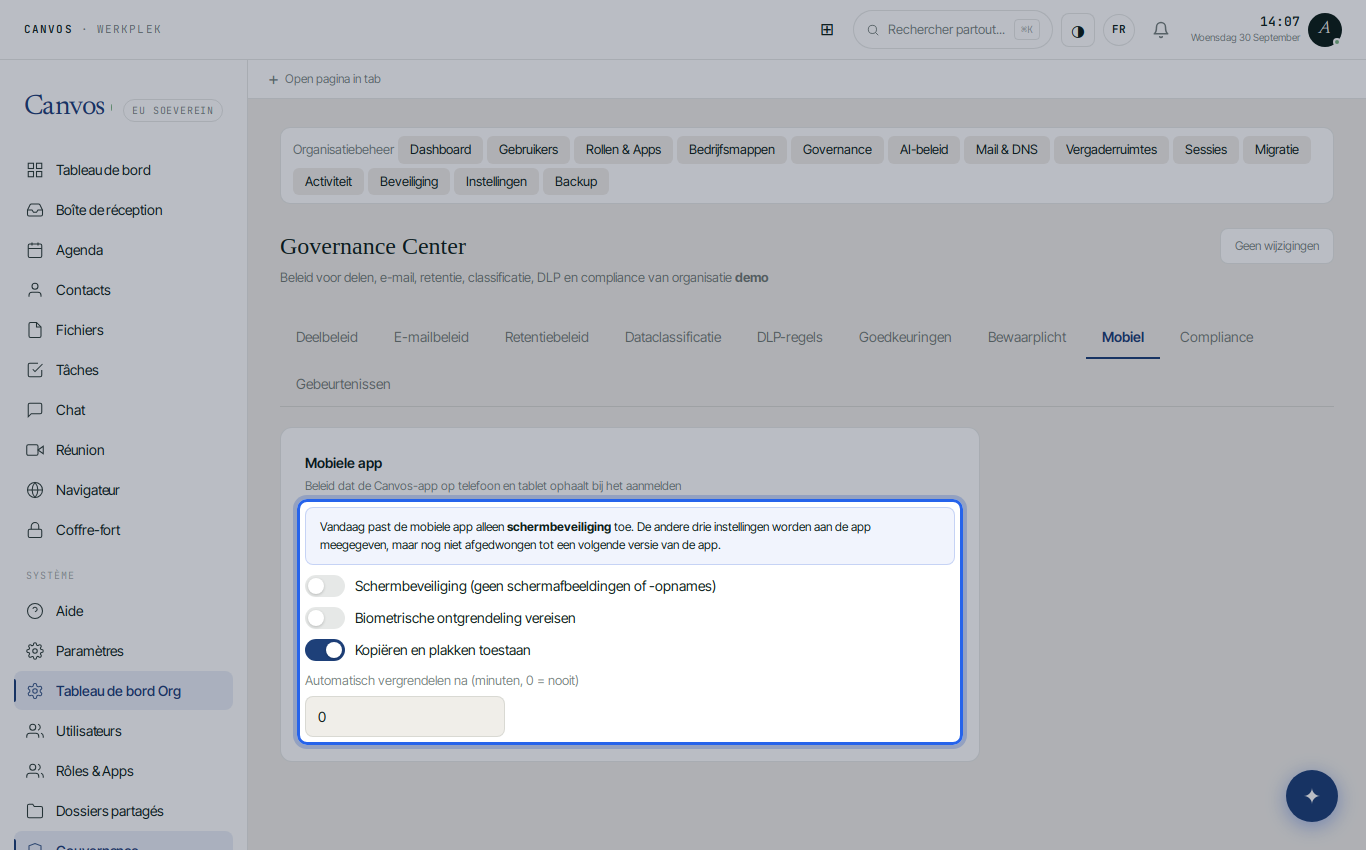
Sous Mobiel (mobile), vous définissez ce que fait l'application Canvos sur les téléphones et tablettes des agents. Aujourd'hui, la protection d'écran est appliquée : pas de captures ni d'enregistrements d'écran de vos données. Le déverrouillage biométrique, la limitation du copier-coller et le verrouillage automatique sont déjà transmis à l'application et seront appliqués dans une prochaine version. La politique est récupérée à la connexion et s'applique aussi sur les appareils privés.
Conserver selon la loi sur les archives
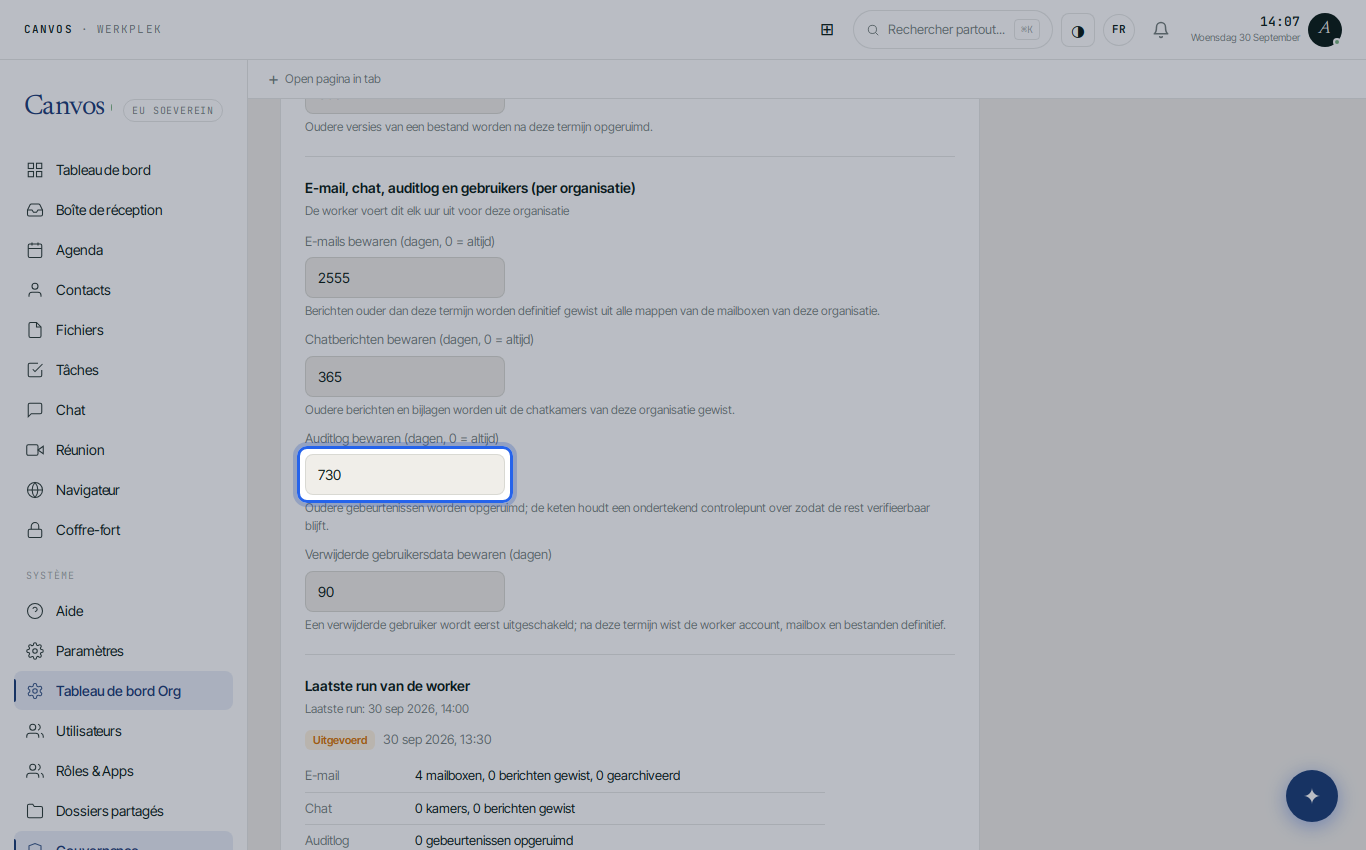
Sous Retentiebeleid (politique de rétention), vous définissez combien de temps e-mail, corbeille, versions et journal d'audit sont conservés. Pour les pouvoirs publics s'appliquent la législation sur les archives et les tableaux de tri ; conservez le journal d'audit au moins un an, de préférence deux, pour pouvoir encore reconstituer un incident de l'année passée. La rétention s'exécute automatiquement et est elle-même journalisée.
FAQQuestions fréquentes
Canvos remplace-t-il une certification CyberFundamentals ?
Non. CyFun Basic, Important et Essential sont des cadres avec auto-évaluation ou vérification par un organisme accrédité. Canvos couvre une grande partie des mesures techniques de votre environnement bureautique et fournit la preuve ; la politique, la sensibilisation et le reste de votre paysage informatique restent de votre responsabilité.
Comment cela aide-t-il pour l'obligation de notification de 24 et 72 heures ?
La chaîne de preuve et le journal des connexions vous donnent les faits en quelques minutes : quels comptes, quels fichiers, quelles actions. C'est exactement ce qu'il faut pour l'alerte précoce dans les 24 heures et la notification d'incident dans les 72 heures au CCB.
Notre intercommunale ou partenaire informatique peut-il collecter les journaux de façon centralisée ?
Oui. L'export CEF se connecte aux solutions SIEM courantes. Les alertes en temps réel et le rapport mensuel vont aux adresses que vous définissez, aussi hors de votre organisation.
Où se trouvent les données ?
Sur une infrastructure en Europe, gérée par Canvos depuis la Belgique, sans maison mère américaine. Aucune voie ne permet à un gouvernement étranger d'imposer l'accès via le CLOUD Act.
Est-ce aussi adapté à un petit CPAS ou à une école ?
Oui. Les mesures sont activées par défaut et n'exigent ni serveurs propres ni spécialiste sécurité. Le guide pour les PME sans service informatique montre le même espace de travail sous cet angle.